
Senhas fracas e acessos mal controlados reacendem alerta sobre proteção de dados
Casos recentes mostram que credenciais frágeis e permissões amplas podem abrir caminho para invasões em empresas e órgãos públicos
Casos recentes de vazamento de dados voltaram a colocar em evidência os riscos de senhas fracas e do controle inadequado de acessos. Em outubro deste ano, um incidente na Dinamarca expôs dados de aproximadamente 8,8 milhões de pessoas no sistema nacional de registros civis, com indícios de que uma credencial protegida pela senha "123456" teria sido utilizada no ataque. No Brasil, o Tribunal de Contas da União (TCU) determinou em setembro o reforço da segurança dos sistemas do INSS após identificar vulnerabilidades que poderiam expor informações de segurados.
Além da senha
Embora os episódios tenham características distintas, ambos evidenciam a importância de restringir permissões e adotar mecanismos capazes de impedir acessos indevidos.
"Uma senha fraca pode ser a porta de entrada, mas o impacto depende de como os acessos estão estruturados. Se uma credencial comprometida permite chegar a informações confidenciais ou administrar sistemas inteiros, há uma falha de proteção que vai além da escolha da senha. Por isso, as empresas precisam combinar diferentes mecanismos de segurança e avaliar continuamente seus pontos de exposição", explica José Miguel, gerente de pré-vendas da Unentel.
Quatro frentes de proteção
Para reduzir os riscos, especialistas recomendam reforçar a autenticação, com adoção de autenticação multifator (MFA) em contas administrativas, e-mails corporativos, VPNs e sistemas financeiros, além de bloquear senhas previsíveis e evitar a reutilização de credenciais.
Outra medida é limitar privilégios de acesso, garantindo que cada colaborador use apenas os recursos necessários à sua função e separando contas administrativas das atividades cotidianas. Também é indicado controlar acessos de terceiros, mapeando permissões de fornecedores e parceiros, estabelecendo prazos e desativando contas antigas, de ex-funcionários ou de testes.
Por fim, o monitoramento de atividades suspeitas, com sistemas atualizados e alertas para tentativas repetidas de login e acessos fora do padrão, ajuda a identificar invasões antes que causem danos maiores.
Apoio especializado
"A implementação dessas medidas exige conhecimento técnico para avaliar o ambiente, identificar vulnerabilidades e definir quais controles são prioritários para cada empresa. Profissionais especializados podem apoiar esse processo, desde a estruturação das políticas de acesso até o monitoramento e o aprimoramento contínuo da segurança. Se uma senha administrativa for comprometida hoje, a empresa precisa saber quais barreiras impedem que o invasor avance pelo restante da rede", conclui o especialista.
📲 Receba as notícias da região no WhatsApp — siga o Canal da SulTV.
📱 Acompanhe a SulTV no Facebook e no Instagram e fique por dentro do que importa na Costa Doce e no Sul do RS.
Mais de Especiais
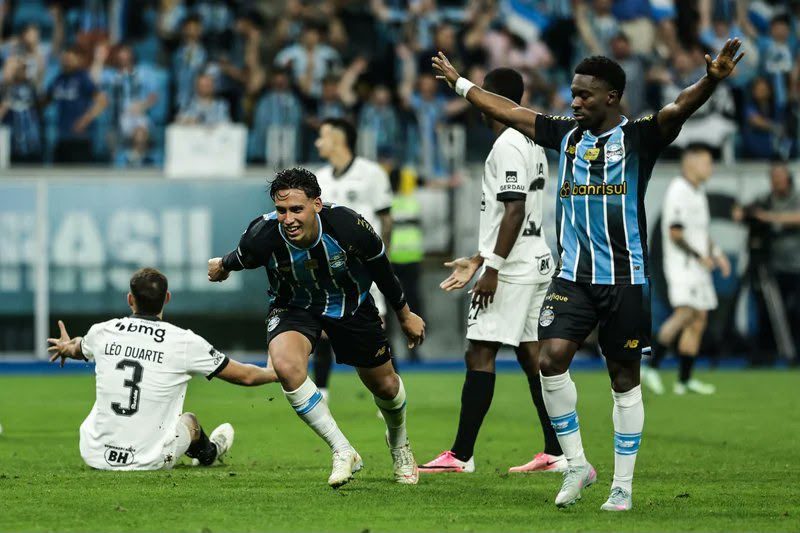
Grêmio tem retrospecto equilibrado como visitante contra o Atlético-MG
Na Arena MRV, porém, números são desfavoráveis ao tricolor gaúcho, com apenas uma vitória em quatro jogos
Grêmio vence Athletico por 2 a 0 na Arena e deixa o Z4 do Brasileirão
Gols de Marlon e Balbuena levam o Tricolor aos 37 pontos e à 15ª posição na tabela
Grêmio recebe o Athletico-PR na Arena em busca de vitória contra o rebaixamento
Tricolor joga nesta quinta-feira pela 33ª rodada do Brasileirão tentando deixar a zona de queda